问了一下AI✅ 原理说明
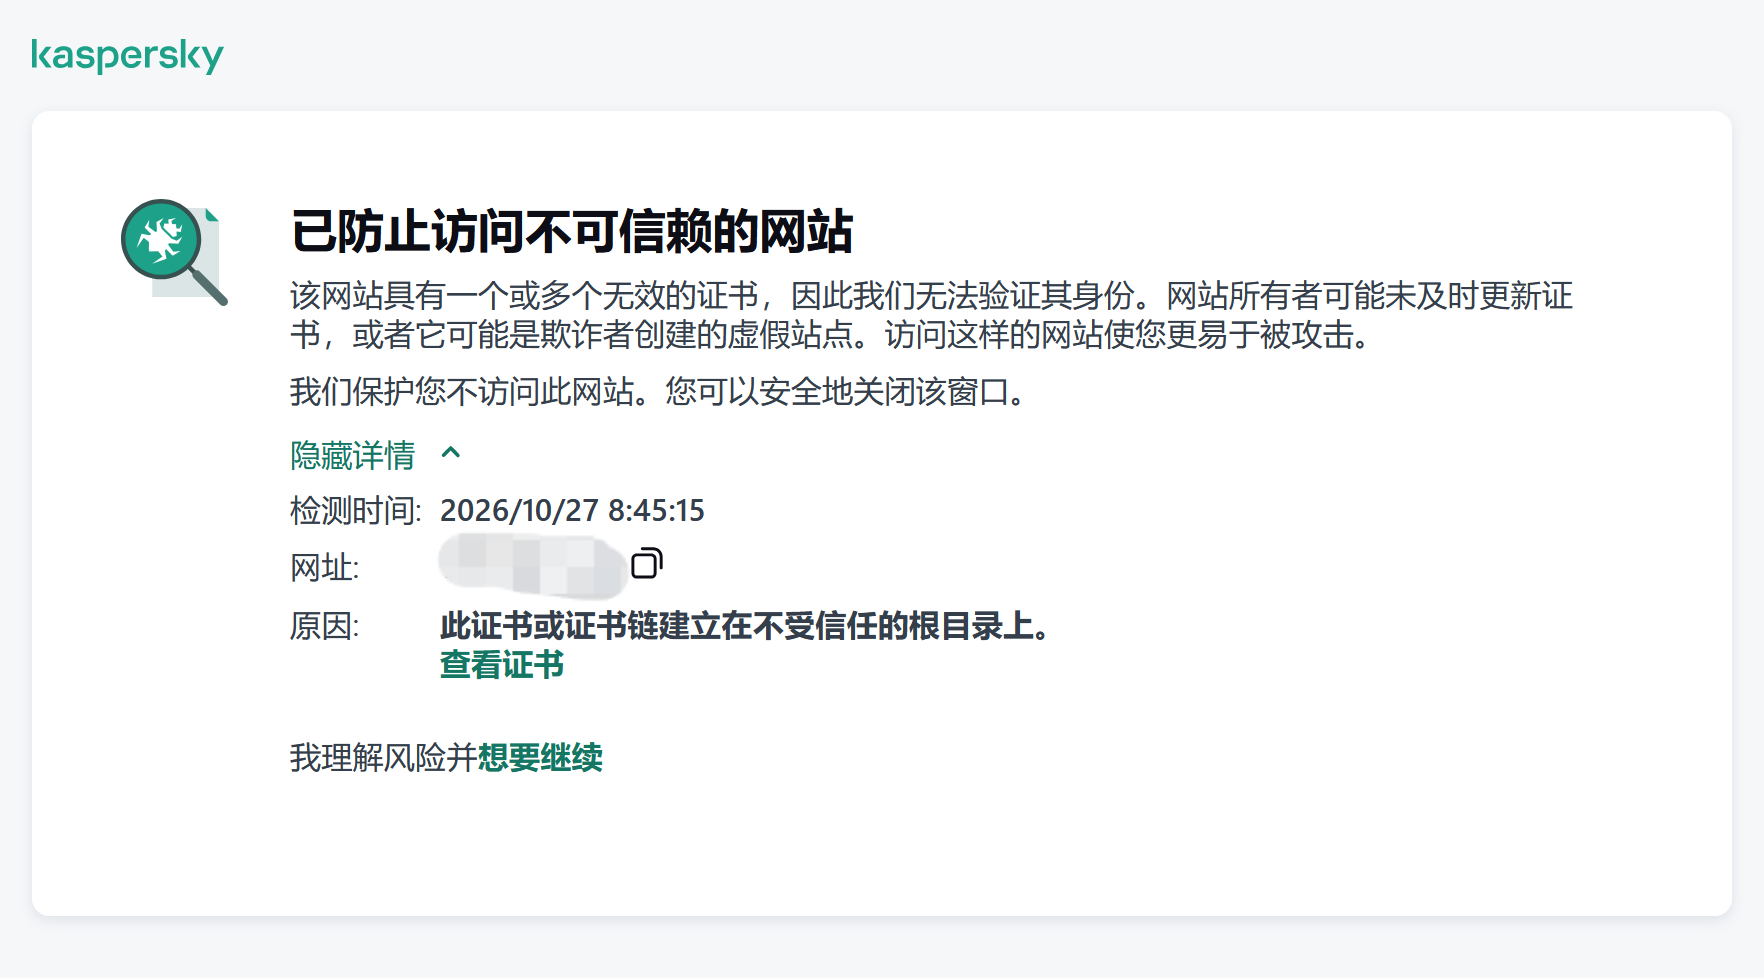
你这个报错原因:目标是IP直连HTTPS,用了自签/内网证书,不在系统信任根证书库里;卡巴斯基默认会解密扫描HTTPS流量,校验证书链,判定根不可信直接拦截。
推荐优先【方案1:把这个IP加入加密连接扫描排除(最适合内网IP自签证书)】,其次方案2导入证书,不建议全局关闭HTTPS扫描(会大幅降低防护)
方案1:添加IP到【可信地址,跳过加密连接扫描】(推荐,只放过指定IP)
- 打开卡巴斯基主界面,点左下角⚙️【设置】→【安全设置】
- 在高级设置区,打开 网络设置
- 找到【加密连接扫描】板块,点 配置可信地址
- 点【添加】,在域名框直接填写你的HTTPS IP,例如
192.168.1.100(支持IP,也支持CIDR网段如192.168.1.0/24),状态选【活动】→添加
- 一路保存,重启浏览器,卡巴斯基不再扫描这个IP的HTTPS,就不会弹出证书拦截页
⚠️ 注意:这里是跳过对这个IP的SSL解密扫描,卡巴斯基不再校验它的证书,适合内网NAS、软路由、本地服务这类自签HTTPS。
方案2:导入这份证书到卡巴斯基受信任证书列表(适合证书固定不变)
- 在拦截页面点【查看证书】,把证书导出成
.cer / .pem 文件
- 同样在【网络设置】→加密连接扫描,点【显示证书】
- 【添加】,选中刚才导出的证书文件,保存
- 以后所有使用这个证书的站点/IP都会被信任,不再弹窗拦截
❌ 不推荐的粗暴方案(全局关闭加密扫描,风险很高)
网络设置→加密连接扫描,选择 不扫描加密连接,这样所有HTTPS都不校验证书、不做流量检测,杀毒失去HTTPS防护,不建议日常使用。
补充(旧版KIS/KTS)
老版本入口:设置 → 保护 → Web反病毒 → 高级设置 → 可信URL,添加IP地址掩码,取消扫描这个地址的Web流量
⚠️ 重要提醒
这个功能本来是安全校验,只添加你自己可控、内网信任的IP,不要随便把公网陌生IP加进去,有被钓鱼、恶意站点攻击的风险。 | 

 发表于
 置顶卡
 变色卡
 千斤顶
 照妖镜